Pipedrive DSGVO: AVV, Serverstandort, Auskunft und Löschung im CRM-Alltag
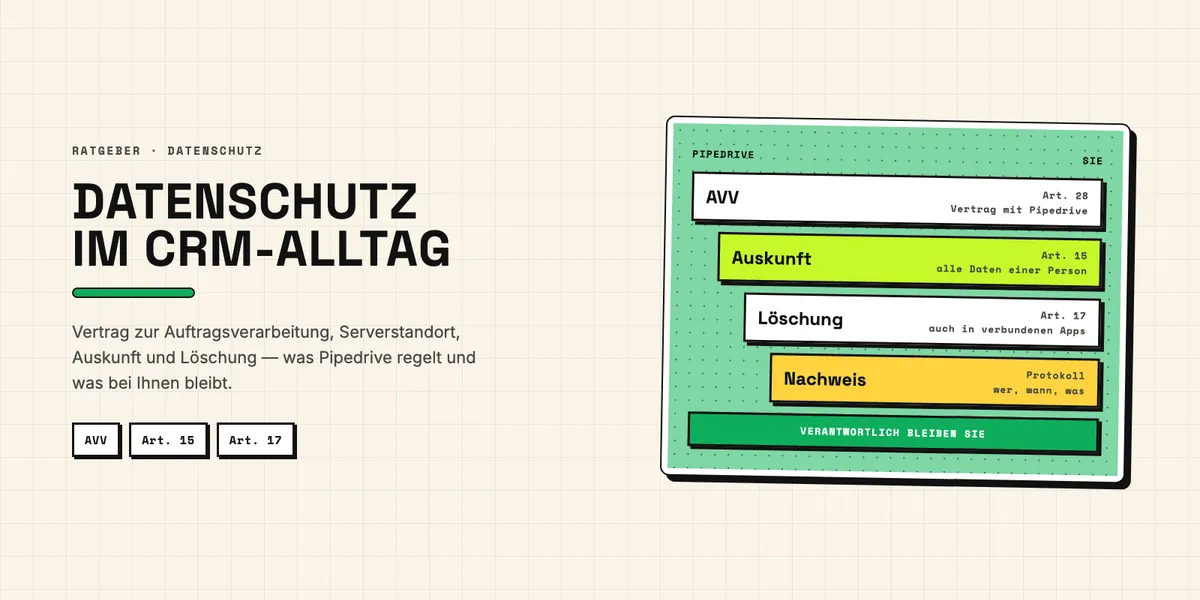
Pipedrive lässt sich DSGVO-konform einsetzen, aber nicht von selbst. Pipedrive liefert den Vertrag zur Auftragsverarbeitung, in der Regel ein Rechenzentrum in der EU für neue EU-Konten und Werkzeuge zum Löschen und Exportieren. Rechtsgrundlage, Informationspflichten, Verzeichnis, Auskunft und Löschung bleiben bei Ihnen als Verantwortlichem. Beim Thema Pipedrive DSGVO entscheidet deshalb weniger die Software als die Frage, wie Sie sie einrichten und welche Apps Sie anbinden.
Dieser Artikel ordnet ein, was Pipedrive vertraglich zusagt, wo die Daten liegen, wann sie trotzdem in die USA gehen und was im CRM-Alltag konkret auf Sie zukommt. Er ist eine sachliche Einordnung, keine Rechtsberatung; für Ihre eigene Bewertung ist im Zweifel Ihr Datenschutzbeauftragter der richtige Ansprechpartner. Stand der Angaben ist der 12. Oktober 2026. An diesem Tag haben wir die Vertrags- und Hilfeseiten von Pipedrive, die Liste des Data Privacy Framework und die zitierten Rechtstexte abgerufen. Wie Daten zwischen Pipedrive und einer Buchhaltung datensparsam fließen, beschreibt unser Artikel zur Verbindung von lexoffice mit Pipedrive.
Ist Pipedrive DSGVO-konform einsetzbar?
Ja, unter Bedingungen, die Sie selbst erfüllen müssen. Pipedrive stellt die vertragliche Grundlage nach Art. 28 DSGVO und technische Schutzmaßnahmen bereit. Ein „DSGVO-konformes CRM“, das Ihnen die Arbeit abnimmt, gibt es nicht — weder bei Pipedrive noch bei anderen Anbietern. Zwar kennt die DSGVO in Art. 42 Zertifizierungen, doch auch eine Zertifizierung mindert nach Art. 42 Abs. 4 nicht die Verantwortung des Verantwortlichen. Die Verordnung richtet sich an Ihr Unternehmen.
Drei Punkte verdienen einen offenen Blick. Erstens erhält Pipedrive Inc. in den USA laut Vertrag Zugriff auf Kundendaten, auch wenn Ihr Konto in der EU gehostet wird. Zweitens setzt Pipedrive 18 externe Dienstleister in 20 Einträgen als Unterauftragsverarbeiter ein, darunter mehrere US-Anbieter für KI-Funktionen. Drittens wird jede App, die Sie aus dem Marketplace installieren, und jedes Automatisierungswerkzeug mit Ihrem API-Token zu einem weiteren Empfänger Ihrer Kundendaten. Keiner dieser Punkte schließt den Einsatz aus. Alle drei gehören aber in Ihre Dokumentation. Für die Apps und die Zusatzfunktionen gibt es Stellschrauben, die wir unten beschreiben; den US-Zugriff können Sie nur dokumentieren und vertraglich absichern.
Wer ist verantwortlich — Pipedrive oder Sie?
Für die Kontakte in Ihrem CRM sind Sie verantwortlich, Pipedrive ist Ihr Auftragsverarbeiter. So beschreibt es Pipedrive selbst in seinem Hilfeartikel Pipedrive and GDPR: Die Personen, die Sie als Kontakte speichern, sind Ihre betroffenen Personen, und Sie sind für deren Daten der Verantwortliche. Für die Daten über Sie als Nutzer ist Pipedrive dagegen selbst Verantwortlicher.
Den Vertrag nach Art. 28 DSGVO müssen Sie nicht gesondert unterschreiben. Er besteht laut Pipedrive aus drei Dokumenten: dem Data Processing Addendum, den Nutzungsbedingungen und der Datenschutzerklärung. Art. 28 Abs. 9 DSGVO lässt die elektronische Form ausdrücklich zu. Ihr Vertragspartner ist laut demselben Hilfeartikel für alle Kunden in der EU die europäische Gesellschaft mit Sitz in Estland; welche Gesellschaft das im Einzelfall ist, regelt Abschnitt 14.1 der Nutzungsbedingungen. Für Sie heißt das: Der Pipedrive AVV ist ein Standardvertrag, den Sie akzeptieren, nicht verhandeln. Legen Sie eine datierte Kopie zu Ihren Unterlagen, denn Pipedrive kann ihn einseitig ändern.
Was regelt der Pipedrive-AVV konkret?
Der AVV regelt Weisungsbindung, Unterauftragsverarbeiter, Meldung von Datenpannen, Unterstützung bei Betroffenenrechten und die Löschung nach Vertragsende. Das Data Processing Addendum von Pipedrive trug bei unserem Abruf den Stand 2. Juli 2026. Die Tabelle fasst die Abschnitte zusammen, die im Alltag am häufigsten eine Rolle spielen; maßgeblich bleibt der englische Originaltext:
| Thema | Was der DPA sagt |
|---|---|
| Neue Unterauftragsverarbeiter | Vorabinformation per E-Mail an die Admins; Widerspruch aus Datenschutzgründen binnen 10 Kalendertagen |
| Datenpanne | Meldung ohne unangemessene Verzögerung, Zielwert höchstens 72 Geschäftsstunden |
| Betroffenenrechte | Unterstützung durch Pipedrive; vieles erledigen Sie selbst im Programm. Wendet sich eine Person direkt an Pipedrive, wird sie an Sie verwiesen |
| Vertragsende | Löschen oder Rückgabe nach Ihrer Weisung; ohne Weisung werden Inhalte geschlossener Konten typischerweise binnen 180 Tagen gelöscht, Backups typischerweise 90 Tage aufbewahrt |
| Technische und organisatorische Maßnahmen | Aufgelistet in Anhang 2 des DPA |
| Änderungen | Gelten mit Veröffentlichung; die weitere Nutzung gilt als Zustimmung |
Drei Punkte aus dieser Tabelle sollten Sie einplanen. Die Frist von zehn Tagen für einen Widerspruch läuft ab der E-Mail an Ihre Admins. Landet diese Mail in einem Postfach, das niemand liest, verstreicht sie ungenutzt. Auch die Meldung einer Datenpanne geht laut DPA per E-Mail oder auf anderem geeignetem Weg an die Admins. Ihre Meldung an die Aufsichtsbehörde nach Art. 33 DSGVO muss unverzüglich und möglichst binnen 72 Stunden erfolgen, sofern die Panne voraussichtlich ein Risiko für die Betroffenen birgt. Nach den Leitlinien des EDSA läuft diese Frist in der Regel ab der Mitteilung Ihres Dienstleisters, auch wenn sie ungelesen bleibt.
Die Änderungsklausel bedeutet, dass der Vertrag, den Sie heute ablegen, nicht der sein muss, der in einem Jahr gilt. Mindestens einmal im Jahr sollten Sie deshalb das Datum oben im DPA prüfen, denn Änderungen gelten laut Ziffer 11.2 ab ihrer Veröffentlichung.
Wo liegen die Daten, und fließen sie in die USA?
Neue Konten aus der EU werden in der EU gehostet, Datenübermittlungen in die USA finden trotzdem statt. Laut der Liste der Unterauftragsverarbeiter betreibt Pipedrive seine Daten bei Amazon Web Services in sieben Regionen, darunter Frankfurt und Dublin. Neuanmeldungen aus der EU landen „primär“ im EU-Rechenzentrum. Pipedrive schränkt selbst ein, dass Konten wegen der IP-Zuordnung auch anderswo liegen können. Wo Ihr Konto genau liegt, sagt Ihnen der Support auf Anfrage. Diese Antwort gehört in Ihre Dokumentation.
Der Serverstandort ist aber nicht die ganze Antwort. Im DPA erkennen Sie an, dass Pipedrive Daten weltweit verarbeiten darf und dass Pipedrive Inc. in den USA Empfänger personenbezogener Daten ist. Abgesichert wird das mit den Standardvertragsklauseln der EU-Kommission, die in den DPA einbezogen sind. Zusätzlich ist Pipedrive Inc. beim US-Handelsministerium registriert: Der Eintrag von Pipedrive Inc. in der Teilnehmerliste des Data Privacy Framework war bei unserem Abruf aktiv. Erstmals zertifiziert hat es sich im Juli 2018 unter dem Vorgänger Privacy Shield, den der EuGH 2020 für ungültig erklärte; die nächste Rezertifizierung ist am 9. Juni 2027 fällig.
Hier fallen zwei Unstimmigkeiten auf. Der Hilfeartikel zur DSGVO sagt, für EU-Kunden bleibe die Übermittlung an Pipedrive im EWR; der DPA nennt in Ziffer 7.1.1 und 7.3 dagegen ausdrücklich eine Übermittlung außerhalb von EWR und UK an Pipedrive Inc. Maßgeblich ist der DPA als Vertrag. Außerdem sagt der Hilfeartikel, Pipedrive stütze sich nicht auf das DPF, während Datenschutzerklärung und DPA auf die Teilnahme verweisen. Beides kann parallel bestehen; die Standardvertragsklauseln sind die tragende Säule. Gegen das Urteil des EU-Gerichts vom 3. September 2025, das den Angemessenheitsbeschluss zum DPF bestätigt hat, wurde am 31. Oktober 2025 ein Rechtsmittel beim Gerichtshof der EU eingelegt (Rechtssache C-703/25 P). Fällt das DPF, bleiben die Klauseln als Grundlage bestehen. Ob sie für US-Übermittlungen ohne zusätzliche Maßnahmen tragen, wäre dann neu zu bewerten, so wie nach dem Schrems-II-Urteil 2020.
Welche Unterauftragsverarbeiter setzt Pipedrive ein?
Bei unserem Abruf standen 18 externe Dienstleister in 20 Einträgen auf der Liste; die Hälfte der Einträge betrifft Anbieter mit Sitz in den USA. Hinzu kommen acht Pipedrive-Gesellschaften, die über konzerninterne Verträge eingebunden sind. Das Hosting liegt bei Amazon Web Services, die Auslieferung und der Schutz des Datenverkehrs bei Cloudflare. Weitere Einträge betreffen den Support, die Verarbeitung weitergeleiteter Mails über Smart Bcc, Kampagnen und die Datenanreicherung.
Ins Gewicht fallen die KI-Funktionen. Für sie nennt die Liste mehrere US-Anbieter. Mehrere davon verarbeiten Audio- und Videodaten aus Besprechungen, wenn Sie die Meeting-Aufzeichnung nutzen. Wer Besprechungen aufzeichnet, braucht in aller Regel die Zustimmung aller Teilnehmer; diese einzuholen ist laut DPA Ihre Sache. Ein weiterer Eintrag betrifft einen US-Integrationsdienst, über den bestimmte, entsprechend gekennzeichnete Marketplace-Apps laufen. Viele dieser Dienstleister werden erst aktiv, wenn Sie die zugehörige Funktion einschalten. Das ist die eigentliche Stellschraube. Für jede KI- oder Zusatzfunktion lohnt die Frage, ob Sie sie brauchen, bevor Sie sie aktivieren. Was Sie nicht nutzen, müssen Sie Ihren Kunden auch nicht erklären.
Was müssen Sie als Verantwortlicher selbst erledigen?
Sie brauchen eine Rechtsgrundlage, müssen informieren, dokumentieren und Anfragen fristgerecht beantworten. Pipedrive nimmt Ihnen keinen dieser Schritte ab. Der DPA stellt in Abschnitt 4 ausdrücklich klar, dass Rechtmäßigkeit und Transparenz Ihre Sache sind. Die Pflichten stehen in der Datenschutz-Grundverordnung selbst. Die Tabelle zeigt, was die einzelnen Artikel im CRM-Alltag bedeuten, und ersetzt keine Prüfung Ihres Einzelfalls:
| Artikel | Pflicht | Was das im CRM bedeutet |
|---|---|---|
| Art. 6 | Rechtsgrundlage | Für Bestandskunden meist Vertrag, für Interessenten oft berechtigtes Interesse; für Werbe-E-Mails gilt zusätzlich das UWG (siehe unten) |
| Art. 13/14 | Information | Datenschutzerklärung nennt Pipedrive als Empfänger und die Übermittlung in die USA |
| Art. 15 | Auskunft | Kopie der Daten plus die Angaben nach Art. 15 Abs. 1 (u. a. Zwecke, Kategorien, Empfänger, Speicherdauer, Herkunft, Rechte und Beschwerderecht) und nach Abs. 2 die Garantien für die Übermittlung in die USA; ein Monat, um zwei Monate verlängerbar (Art. 12 Abs. 3) |
| Art. 17 | Löschung | Kontakt samt verknüpfter Daten löschen, auch in angebundenen Apps |
| Art. 28 | Auftragsverarbeitung | AVV mit Pipedrive und mit jedem App- und Automatisierungsanbieter, der Daten in Ihrem Auftrag verarbeitet |
| Art. 30 | Verzeichnis | Eintrag „CRM / Vertrieb“ mit Empfängern und Drittlandtransfer |
| Art. 32 | Sicherheit | Rechte, Zwei-Faktor-Anmeldung, Umgang mit API-Tokens |
Art. 19 DSGVO wird dabei gern übersehen. Er verpflichtet Sie, allen Empfängern, denen Daten offengelegt wurden, eine Löschung mitzuteilen, sofern das nicht unmöglich oder unverhältnismäßig ist. Im CRM sind diese Empfänger vor allem die angebundenen Apps und Automatisierungen. Die Liste dieser Empfänger deckt sich weitgehend mit den Empfängern in Ihrem Verzeichnis nach Art. 30. Darauf kommen wir beim Löschen zurück.
Für Werbe-E-Mails gilt neben Art. 6 zusätzlich das Gesetz gegen den unlauteren Wettbewerb: Sie brauchen grundsätzlich eine vorherige ausdrückliche Einwilligung (§ 7 Abs. 2 Nr. 2 UWG). Die Ausnahme für Bestandskunden in § 7 Abs. 3 UWG greift nur unter vier engen Bedingungen: Die Adresse stammt aus einem Verkauf, Sie bewerben eigene ähnliche Waren oder Leistungen, der Kunde hat nicht widersprochen, und Sie weisen bei der Erhebung und jeder Verwendung auf das Widerspruchsrecht hin. Im CRM heißt das: Halten Sie fest, auf welcher Grundlage ein Kontakt Werbung erhält.
Wie beantworten Sie ein Auskunftsersuchen aus Pipedrive?
Sie suchen alle Daten zur Person zusammen, in Pipedrive und in jedem angebundenen System, und schicken innerhalb eines Monats eine Kopie samt der Angaben nach Art. 15 Abs. 1 — unter anderem Zwecke, Kategorien, Empfänger, Speicherdauer, Herkunft, die Rechte der Person und ihr Beschwerderecht — sowie nach Abs. 2 die Garantien für die Übermittlung in die USA. Nur bei komplexen oder vielen Anfragen lässt Art. 12 Abs. 3 eine Verlängerung um zwei Monate zu; das müssen Sie der Person innerhalb des ersten Monats mit Gründen mitteilen. Der Europäische Datenschutzausschuss verlangt in seinen Leitlinien 01/2022 zum Auskunftsrecht, dass der Verantwortliche alle IT-Systeme durchsucht, und zwar mit Suchkriterien, die der Ablage der Daten entsprechen. Ein Name allein reicht also nicht, wenn Sie Personen auch über E-Mail-Adressen oder Kundennummern führen.
In Pipedrive hat das zwei Tücken. Die erste ist der Export. Laut dem Hilfeartikel zum Datenexport aus Pipedrive dürfen nur Admins und Nutzer mit entsprechender Berechtigung exportieren, und jeder sieht nur, was seine Sichtbarkeitsgruppe erlaubt. Aktivitäten, Notizen und Dateien müssen getrennt exportiert werden. Wer die Auskunft mit einem eingeschränkten Konto zusammenstellt, liefert sie unvollständig, ohne es zu merken.
Die zweite Tücke sind E-Mails. Laut dem Hilfeartikel zu privaten und geteilten E-Mails ist der Posteingang jedes Nutzers zunächst privat. Andere sehen eine synchronisierte Mail nur, wenn sie geteilt, mit einem Deal oder Kontakt verknüpft ist und die Sichtbarkeit es zulässt. Für die Auskunft heißt das: Auch ein Admin findet die privat synchronisierte Korrespondenz eines Kollegen nicht. Bitten Sie deshalb jeden Nutzer mit E-Mail-Synchronisation, sein eigenes Postfach in Pipedrive nach der Person zu durchsuchen. Den gesamten Ablauf mit Fristen und Zuständigkeiten sollten Sie einmal festlegen, nicht erst beim ersten Ersuchen.
Wie löschen Sie einen Kontakt vollständig?
Sie löschen die Person in Pipedrive, warten die Frist für die Wiederherstellung ab und löschen zusätzlich in jedem System, das die Daten erhalten hat. Laut dem Hilfeartikel zum Löschen in Pipedrive entfernt das Löschen einer Person auch verknüpfte Notizen, Rechnungen und Anhänge. Admins können gelöschte Einträge 30 Tage lang wiederherstellen; danach sind sie endgültig weg. Verknüpfte Deals und Organisationen sollten Sie gesondert prüfen, denn ihre Titel und Felder können den Namen weiter enthalten. Personen und Organisationen löschen dürfen laut demselben Artikel nur Nutzer mit Admin-Einstellungen.
Nicht alles soll verschwinden. Wer Kampagnen nutzt, speichert die Einwilligung im Feld für den Marketing-Status. Laut dem Hilfeartikel zum Marketing-Status bewahrt Pipedrive den Status „abgemeldet“ unbegrenzt auf, auch wenn die Adresse aus dem Kontakt entfernt wird. Gezielt entfernen kann ihn der Pipedrive-Support; sonst verschwindet er erst mit dem ganzen Firmenkonto. Das ist gewollt: So wird niemand versehentlich wieder angeschrieben, der widersprochen hat. Weisen Sie in der Löschbestätigung darauf hin, dass die Adresse als „abgemeldet“ gespeichert bleibt. Ebenso bleiben Rechnungsdaten in der Buchhaltung, solange handels- und steuerrechtliche Aufbewahrungspflichten laufen; Art. 17 Abs. 3 lit. b DSGVO erlaubt das. Prüfen Sie vor dem Löschen, ob alle Rechnungen der Person in der Buchhaltung liegen, denn die Kopie in Pipedrive verschwindet mit. Das kann auch Angebote und Geschäftskorrespondenz in Anhängen betreffen; prüfen Sie, ob diese anderswo revisionssicher liegen. Wie Rechnungen aus dem CRM entstehen und wo sie liegen sollten, beschreibt unser Beitrag zu Rechnungen aus Pipedrive.
Der eigentliche Aufwand liegt jenseits von Pipedrive. Jede verbundene App, jede Synchronisation mit der Buchhaltung und jeder Zapier-, Make- oder n8n-Ablauf kann eine eigene Kopie der Person halten. Diese Kopien löscht Pipedrive nicht mit. Nach Art. 19 DSGVO müssen Sie die Empfänger informieren. Praktisch heißt das: Führen Sie eine Liste, welche Systeme Kontaktdaten aus Pipedrive bekommen, und arbeiten Sie sie bei jeder Löschung ab.
Warum zählen Apps, API-Tokens und E-Mail-Sync als eigene Baustellen?
Weil über sie Daten Ihr CRM verlassen oder ungeprüft hineinkommen, ohne dass Pipedrive dafür einsteht. Eine App aus dem Marketplace stammt in der Regel von einem eigenen Anbieter, der für Sie als weiterer Auftragsverarbeiter tätig wird. Mit ihm brauchen Sie einen eigenen AVV, und er gehört mit Sitz und Hosting in Ihr Verzeichnis. Die Berechtigungen, die eine App beim Installieren abfragt, zeigen, auf welche Daten sie zugreifen darf. Eine App mit Vollzugriff auf Kontakte kann diese auch lesen, ändern und löschen.
Persönliche API-Tokens sind die zweite Lücke. In den Berechtigungssätzen legen Admins fest, ob normale Nutzer auf ihren eigenen API-Token zugreifen dürfen. Ein Token, den ein Mitarbeiter in ein Automatisierungswerkzeug eingetragen hat, kann dort weiter Daten abrufen, bis er erneuert oder der Nutzer entfernt wird. Prüfen Sie beim Ausscheiden eines Mitarbeiters, ob der Token erneuert oder der Nutzer entfernt wurde. Dazu kommt der Anbieter des Werkzeugs selbst. Zapier etwa speichert Daten in den USA; das haben wir im Artikel zur Automatisierung von Lexware Office mit n8n, Make und Zapier beschrieben. Welche Endpunkte und Berechtigungen die Schnittstelle kennt, erklärt unser Überblick zur Pipedrive API.
Die E-Mail-Synchronisation ist die dritte Baustelle, weil sie Daten Dritter ins CRM holt. Wer sein Postfach vollständig synchronisiert, speichert womöglich auch private oder vertrauliche Korrespondenz. Legen Sie fest, ob Mails standardmäßig geteilt oder privat sind, und nehmen Sie die Synchronisation in Ihre Datenschutzerklärung und Ihr Verzeichnis auf. Für Smart Bcc nennt die Liste der Unterauftragsverarbeiter zudem einen eigenen US-Dienstleister, der die weitergeleiteten Mails verarbeitet.
Welche Einstellungen sollten Sie in Pipedrive prüfen?
Sechs Punkte decken die häufigsten Fehler im Alltag ab. Die meisten sind schnell geprüft, der AVV-Abgleich mit allen Apps braucht mehr Zeit. Die Liste ersetzt weder Ihr Verzeichnis nach Art. 30 noch ein Löschkonzept. Die Punkte folgen aus den Abschnitten oben: Fristen aus dem DPA, Hosting und Dienstleister aus der Pipedrive-Liste, Rechte, E-Mail-Freigabe und Apps aus Ihrer eigenen Einrichtung:
- Admin-Postfach: Kommen die Mitteilungen zu neuen Unterauftragsverarbeitern bei jemandem an, der sie liest und die Frist von zehn Tagen kennt?
- Hosting-Region: Hat der Support Ihnen schriftlich bestätigt, in welcher Region Ihr Konto liegt?
- KI- und Zusatzfunktionen: Sind nur die Funktionen aktiv, die Sie nutzen und in Ihrer Datenschutzerklärung nennen?
- Rechte: Brauchen alle Nutzer einen eigenen API-Token? Wer darf exportieren und löschen?
- E-Mail-Freigabe: Sind synchronisierte Mails standardmäßig privat oder geteilt, und ist das bewusst so eingestellt?
- Apps und Automatisierungen: Gibt es eine aktuelle Liste aller Systeme, die Kontaktdaten aus Pipedrive erhalten, samt AVV?
Wie unterstützt PipeGuard Auskunft und Löschung?
PipeGuard ist ein Plugin, das wir bei CRMBooster für genau diese beiden Aufgaben entwickeln. Es ist noch nicht verfügbar; laut unserem Plugin-Katalog ist es für das vierte Quartal 2026 angekündigt. Laut der PipeGuard-Dokumentation erzeugt es für Art. 15 einen strukturierten Export der Daten zu Person, Deals, Aktivitäten, Notizen, Dateien und Leads. Ein Zugriffsrecht auf E-Mails fragt es laut Rechteliste nicht an; Mails in den Postfächern der Nutzer erfasst es danach nicht. Die Angaben nach Art. 15 Abs. 1 und 2 ergänzen Sie selbst. Für Art. 17 löscht es die Person samt Deals, Aktivitäten, Notizen, Dateien und Leads, immer erst nach einer Vorschau und der Bestätigung per Namenseingabe. In der Vorschau sehen Sie, welche Deals mitgelöscht würden; prüfen Sie dort, ob sie andere Personen oder aufbewahrungspflichtige Unterlagen betreffen. Anonymisierte Belege bleiben laut Dokumentation in Pipedrive. Ein unveränderliches Protokoll soll festhalten, wer wann was gelöscht hat.
Laut Dokumentation soll die Verarbeitung bei Hetzner in Falkenstein laufen. Installiert werden soll es über das CRMBooster-Partnerportal, nicht über den Pipedrive Marketplace. Ein kostenloser Einstieg mit begrenztem Kontingent für Auskunft und Löschung ist vorgesehen, weitere Funktionen als Abo. Die Kopien in angebundenen Fremd-Apps erreicht auch PipeGuard nicht; die Liste der Empfänger bleibt Ihre Aufgabe. Und die rechtliche Bewertung, ob eine Löschung im Einzelfall geboten ist, nimmt Ihnen kein Werkzeug ab.